Labels

Pressefreiheit (180) Wirtschaft (167) Österreich (132) IT (125) code (78) Staatsschulden (41) EZB (28) Geopolitik (22) Pensionssystem (17)

2026-09-30

Ein letztes Mal das Thema Nationalsozialismus

Das Thema Nationalsozialismus wird intern heimlich in Österreich in kleineren Kreisen noch teilweise kontroversiell betrachtet. Ich halte es weiter sehr wichtig die Jugend ohne Schminke und ohne Moralinkeule über die Greul des NS-Regime zu unterrichten, ohne Österreich in der Opferrolle, aber schon, dass Heldenplatz mit sehr vielen SS und Wehrmachtsmännern in den vordestenen Reihen so bewußt insteniert verlief und die Wiener es tlw. diese als Anhänger von Hitler aus OÖ interpretierten.

Das Regime der Nazi beruhte am Anfang auf sehr viel Propaganda und theatralischer und filmischer Inszenierung und danach auf immer mehr Angst und Schrecken und Drohugen, die auch ziemlich schnell skrupelos in die Tat umgesetzt wurden (Dissidenten einfach hängen in den letzten Kriegsjahren mit einem Geswandverkaufsschild: Hier hängt ein Verräter!)

Die Yankees akkzeptierten bei der Konsolidierung Europa nach 1945, wenn die Nazis mit sehr viel Propagada wirkten und tatsächlich in einer noch freien Abstimmung nur über einen Sachverhalt abgestimmt wurde: "Wir Saarländer sind deutsch!" 1935)

aber keinerlei Abstimmungen, wo in einer Frage über 2 oder mehrere Sachverhalte entschieden wurde und bewaffnete SS Männer neben der Urne standen und bei prominenten alt-adeligen Konservativen und auch vlt. Sozialdemokraten dann der Wahlumschlag öffneten und wenn der SS die Wahl nicht gefiel, sie gleich den Wählenden verhafteten.)
Ich bezog zunächst, mein Wissen über das 3. Reich aus der Schule und nachher, indem ich meine Familie fragte. In der Schule hielt ich zunächst das Gelernte für sozialistische Propaganda, solange bis uns ein jüdischer Mitschüler Daniel wirklich gut das Regime begreiflich machte. Bei ihm ging es nicht um unmenschliche Greultaten gegenüber Juden, sondern wie schnell normale Deutsche plötzlich ins KZ kommen konnten oder verhaftet werden konnten, wenn sie bei diesem grausamen Theater nicht mehr mitspielten. (Er brachte uns das Burch "Damals war ich 14." näher.) Erst dann begriff ich meine Sturheit und meinen Trotz und änderte meine Meinung, obwohl ich eigentlich NIE Greultaten gegenüber Juden oder anderen Religionen irgendwie gut fand.
Ich begann dann meine Familie zu fragen und bat meine Oma die Wahrheit zu sagen:
Sie erzählte: "Es gab schon am Anfang Gerüchte, dass man die Juden mit Zwang und Gewalt in Arbeitslager steckte, dass es grausame Vernichtungslager waren, wußten wir aber anfangs nicht, erst so gegen Mitte bis Ende des Krieges kam die Wahrheit heraus." Sie war früher Lehrerin an einer Klosterschule und dann im 3. Reich beim Bund deutscher Mädchen, wobei Sie solange die SS nicht auf Kontrolle war, weiterhin christlich sozial fair unterrichtete und unter den wachsamen Augen der SS dann etwas deutschtümlicher. Auf die Frage warum, meinte Sie: "Die haben einen sehr prominenten Adeligen gleich verhaftet, als er mit "Nein" beim Anschluss stimmte und wir weinten heimlich zu Hause, während Hitler mit sehr vielen SS und Wehrmachtsmännern seinen Sieg am Heldenplatz inszenierte. Eine Lehrerin, die nicht mitmachen wollte, ist jetzt weg. Ich hatte Angst, dass mein Mann nicht mehr von der Ostfront (0) mit einer rumänischen Jagdfliegerstaffel zurück kommen wird, wenn ich da nicht vor der SS mitmachen zu schien. Ich erwartete deine Mutter. Ich dachte mir, ich mache da mit Erich bei diesem NS Jungfamillienprogramm mit, weil dann werden wir weniger eingeschüchtert und auch nicht verhaftet!"
"Weißt du in den letzten Kriegsjahren, als sie die Gegner des NS Regimes, Abtrünnige NSDAPler oder Soldaren, die nicht an den Endsieg meht glaubten und nach Heimaturlaub nicht mehr an die Front wollten, einfach auf der Buche vor Langenzersdort hängten, lenkte ich die kleine Eva mit 2-3 Jahren immer ab und sagte: "Schau aufs Feld, dort hoppelt ein schöner Hase gerade davon, damit es das nicht sehen mußte."
"Trotzdem war Eva schwer kriegstraumatisiert, sie musste mit 1-3 Jahren immer schnell in den Luftschuzzkeller und das 6x mit schwerer Mittelohrentzündig und hohem Fieber. Benezilin war damals für Zivilisten kaum zu bekommen."
Gut meine Oma war zeitlebens etwas opportunistisch (1), sie war etwas sozialdemokratischer, wenn die SPÖ an der Macht war mit so Argumenten: "Die Sozialdemokraten haben mit ihren Gewerkschaflern,  Straßenbahnern und Eisenbahnern uns die Kommunisten vom Leib gehalten, als die kurz vor 1954 marschieren zu begannen (wir als Konservative hätten nicht genügend Widerstandskraft gehabt)." oder "Es geht ja den Konservativen und Reichen nicht schlechter unterm Kreisky, sie verteilen halt an Gewerkschaftler und manche Vorarbeiter genauso viel, wie an uns und diese unsere Privilegien kommen manche noch aus dem Ständestaat!". Sie haßte wie ich den Begriff Austrofaschismus (2), weil der abolut grauenvolle Dolfuß Ständestaat. nicht mit dem 3. Reich annähernd vergleichbar war. Dennoch wa sie nicht ohne konservativen Kampfgeist. Ich hatte in den Volksschule so bunte punkige "Atomkraft, nein danke!" oder "Zwangstagesschule. nein danke!" mit.  Das mit der Atomkraft verstand ich nicht, aber dass Zwang ohne Wahl schlecht sei, war mir damals schon klar. Die Popularität von Dr. Alois Mock stieg darauf sehr stark an meiner Volksschule, selbst Kinder von Sozialisten meinten, "es sei besser das jetzt Sinowatz käme, weil sie verstünden. dass so absolut in absoluter Mehrheit ohne kompromisse durchregieren, schlecht für alle nicht Sozis sei." (3)
Allerdings machte meine Oma nicht  bei den Witzen über das "Integrierte Gesamtjehenseits" mit, weil
meine Oma als Lehrerin und Realistin nämlich merkte, dass Klassenkolleginnen von mir, die im Hort waren, weitaus schulisch voraus in sprachlichen Fähigkeiten (lesen, schreiben, erzählen) waren, obwohl sie als Lehrerin immer sehr dahinter war, dass ich die Hausaufgaben machte. Weil ich nicht so gut zeichnen konnte, zeichnete sie ein par mal ins Hausübungsheft Meisterwerke. "Die Oma vom Heinz hat da ein Bild vom ganzen 3. Bezirk gezeichnet", merkten damals Mitschüler und Freunde an. Geschrieben hatte meine Oma nur 1x die Hausübung, als ich in der AHS nicht die Abfeierung des dauernden Scheiterns von Thomas Bernhard (der Theatermacher) kommentieren wollte, ich schrieb auch dazu, dass ich mich weigerte diese eine HÜ zu schreiben, nur weil das dauernde Scheitern was depremierendes und nichts Glohrreiches sei. Meine Oma schrieb darauf eine sehr kritische Auseinandersetzung mit dem Buch. Man konnte ihre sehr schöne Schrift von meiner hektischeren Schrift sehr gut unterscheiden.
Als meine Oma einmal ein Hakenkreuz im Aufzug eingerizt sah, hatte sie schreckliche Angst. Meine Oma war ein sehr positiv eingestellter Mensch und meinte immer meine Eltern hätten zu viel Angst, besonders vor KabelTV mit amerikanischem Sky-Channel. Sie hatte auch nach Stalin keine Angst vor den russischen Kommunisten, weil nach Stalin konnte man mit denen geschickt verhandeln, wenn man sie vorher etwas mit Wein eintrankelte und meinte: "Die österreichische Sozialdemokraten sind halt nicht so effizient in Produktion und Landwirtschaft, wie die russischen Kommunisten und so Leistungserbringung mit einem Zwangs-Solll würde Österreicher eher demotivieren als motivieren." Der etwas beschwipste Russe gab dann alle Pläne auf, das neutrale Österreich in den Warschauer-Pakt holen zu wollen.
Aber vor dem Symbol der Nazis, davor hatte Sie so entsetzlich schreckliche Angst, so eine riesige extreme  Angst.
Erst dann wurde mir wirklich klar, was das 3. Reich war.


2026-09-28

Linux: ipv4 ipsec server with roadworrior behind SNAT wlan

strongswan ipsec

This describes a scenario of an ipsec server with public ip and a client behind a NAT gateway.
Server uses self signed ROOT CA and a signed ipsec certificate with public/private key for authentication.
Client uses Pre-Shared-Key PSK and servers certificate public RSA key.

ipsec server

Generate ROOT CA and ipsec rsa priv keys and certificates

#!/usr/bin/bash
# delete all old certs priv keys and certificate requests rm -f strongswanKey.pem strongswanCert.pem ipsecKey.pem ipsecReq.pem ipsecCert.pem *.pem
# generate snake oil ROOT CA pki --gen --type ed25519 --outform pem > strongswanKey.pem pki --self --ca --lifetime 3652 --in strongswanKey.pem \ --dn "C=CH, O=strongSwan, CN=strongSwan Root CA" \ --outform pem > strongswanCert.pem # print snakeoil ROOT CA pki --print --in strongswanCert.pem
# generate ipsec private key and certificate pki --gen --type rsa --size 3072 --outform pem > ipsecKey.pem # pki --gen --type ed25519 --outform pem > ipsecKey.pem pki --req --type priv --in ipsecKey.pem \ --dn "C=AT, O=area23, CN=ipsec.area23.at" \ --san ipsec.area23.at --outform pem > ipsecReq.pem pki --issue --cacert strongswanCert.pem --cakey strongswanKey.pem \ --type pkcs10 --in ipsecReq.pem --serial 01 --lifetime 1826 \ --outform pem > ipsecCert.pem # print ipsec certificate pki --print --in ipsecCert.pem # copy certs and priv keys cp strongswanCert.pem /etc/ipsec.d/cacerts/. cp *Cert.pem /etc/ipsec.d/certs/. cp *Key.pem /etc/ipsec.d/private/.

server: add virtual interface to eth0

ifconfig eth0:1 10.254.253.4  netmask 255.255.255.0 broadcast 10.254.253.255 up

/etc/ipsec.conf # server

# ipsec.conf - strongSwan IPsec configuration file

# basic configuration
config setup
        strictcrlpolicy=no
        charondebug="all"
        uniqueids=no

ca strongswan  #define alternative CRL distribution point
        cacert=strongswanCert.pem  			# self snake oil generated ROOT CA
        auto=add

conn %default
       keyingtries=1
       keyexchange=ikev2
conn ipsec-ikev2-vpn
        auto=add
        authby=xauthrsasig
        xauth=server
        compress=no
        type=tunnel
        keyexchange=ikev2
        fragmentation=yes
        forceencaps=yes
        # ike=aes256-sha1-modp1024,3des-sha1-modp1024!
        # esp=aes256-sha1,3des-sha1!
        dpdaction=clear                 	# configure dead-peer detection
        dpddelay=300s
        rekey=no 
# configure the server (left) side IPSec parameters left=%any leftid=ipsec.area23.at leftcert=/etc/ipsec.d/certs/ipsecCert.pem # ipsecCert generated from ROOT CA leftsendcert=always leftsubnet=10.254.253.4/24
# configure the client (right) side IPSec parameters like private IPs rightid=%any # rightid="C=AT, O=area23, CN=ipsec.area23.at" # rightauth=pubkey # rightcert=strongswanCert.pem rightauth=secret # pre shared key rightsourceip=10.254.254.4/24 # opposite subnet rightsubnet=10.254.254.0/24 # (IP address pool for clients) rightdns=8.8.8.8,8.8.4.4 #(DNS for clients) rightsendcert=never

/etc/ipsec.secrets  # server

# This file holds shared secrets or RSA private keys for authentication.

# RSA private key for this host, authenticating it to any other host 
# which knows the public part. : RSA "ipsecKey.pem" : RSA "strongswanKey.pem" # EAP bra : EAP "ba0123$%&789ABCDEFfedcba9876543210#""
# Pre Shared key : PSK "wonder_bra123$%&789=0AsdFJkl#"

ipsec client

client: add virtual interface to wlp1s0

ifconfig wlp1s0:1 10.254.254.4 netmask 255.255.255.0 broadcast 10.254.254.255 up

/etc/ipsec.conf # client

# ipsec.conf - strongSwan IPsec configuration file
# basic configuration

config setup
    strictcrlpolicy=no
    uniqueids = no
    charondebug="all"

conn sample-with-ca-cert
    # general 
    keyexchange=ikev2
    auto=start
# this side of tunnel leftauth=secret # Pre Shared key leftid=192.168.43.19 # my SNATTED ip-address from provider leftsubnet=10.254.254.4/24 leftsourceip=%config
# right other side of tunnel right=187.33.147.201 rightsubnet=10.254.253.4/24 rightid=ipsec.area23.at rightauth=pubkey # cert public rsa key

/etc/ipsec.secrets # client

#  This file holds shared secrets or RSA private keys for authentication.
# RSA private key for this host, authenticating it to any other host 
: RSA "ipsecKey.pem"
: RSA "strongswanKey.pem"
# EAP
bra : EAP "bra@ipsec.area23.at"
# Pre Shared key
: PSK "ba0123$%&789ABCDEFfedcba9876543210#"


YouTube very fast step through: https://youtu.be/7yRlOmd5d2g 

2026-09-24

SID (Space Intrusion Detection)


SID (Space Intrusion Detection)

Heinrich Elsigan

September 2026

Download pdf   LaTeX

Introduction

SID is a concept for an intrusion detection system for linux servers in internet or local network including cloud linux servers,

  1. SID daily monitors (and highlights changes to yesterday)

    • all mounted data file systems in detail (except log files, caches, /var/sppol/*)

    • installed kernel, kernel modules lsmod, kernel config and boot (initrd image)

    • current kernel and system settings (/proc file system)

    • attached and registered devices

    • network interfaces and netfilter iptables ip6tables rules

    • all running daemons especially those who allocate listening network tcp/udp socket descriptors

  2. SID hourly monitors

    • available free disk space

    • load average

    • currently active users and daemons

    • all system inter-process communications ipcs lsipc

    • all file descriptors, locks, ... lsfd lslocks,

    • ...

  3. SID permanently monitors

    • successful and failed authentications

    • errors with hints of critical intrusion in all logfiles

    • heavy process or CPU load, which could be an internal privilege escalation or brute force attack

…

Prequel

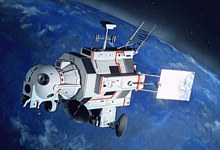
In UFO TV Series 1970s a SID Space Intrusion Detection, that scans permanently for unidentified flight objects, detects and tracks them and probabilistic calculates most possible ufo’s attack vectors. Ufo series intro & outro

UFO series: SID Space Intrusion Detection

Actions

Regular monitoring activities

SID writes a daily report and highlites all changes to yesterday. filesystem files changed content (sha512), special permissions and all filesystem date time entry changes are emphasized too.

When a concern or intrusion rule matches at daily changes, SID sends additionally an email or SMS. (We don’t want to have too many SPAMs for sysadmin / manager like in Nagios.) Nevertheless SID should send a weekly or montly ’all well and alive’ email message, so that you know, that SID is still operating.

YELLOW and RED alerts intrusion triggers

SID sends immediate an email / sms or Endpoint Service message in case of yellow / red alert at intrusion detection.

… …

SID protection

SID binaries are launched from a readonly not modifyable squash fs mounted image e.g. by snapcraft, a hardware protected usb stick, a LUKS encrypted readonly mounted filesystem or cd / dvd. SID config files should also only mounted rw, when changing them. SID reports could be signed, symmetric or asymmetric encrypted (with passwd or key or X509 certificate).

… …

Epilog

Good luck!

We hope you find SID useful and good luck. To contact me, use the contacts at https://heinrichelsigan.area23.at.

2026-09-02

Better registered® trademarks™ instead of software patents

An addendum to software patents and a discussion with Dr. Paul Rübig on LinkedIn

Software is a composition of many individual components and different algorithms.


Prefer registered® trademark™ over software patents

Nevertheless, it is highly advisable to handle software patents with extreme cautio, as someone else may have already created this or a similar combination of identical algorithms, or someone else may create them without being aware of the patented work.

It is recommended to register complete products or product suites as registered trademarks ™ rather than  via software patents.
Registered trademarks offer better protection against virtually identical copies where only minor layout changes have been made and a code scrambler has been used.

Registered ® trademarks ™ prevent imitation of trademarks, but not of competing products, see

https://www.microsoft.com/en/microsoft-365

https://www.openoffice.org/en/


Authors (in case of humans, companies, NGOs...)
of source code always retain © copyright


Code Snippets

In my opinion, code snippets, such as those used on Stack Overflow, Git, and in various API references, can be copied 1:1 into any source code if they atomic explanations, e.g.:

https://stackoverflow.com/questions/5754879/usage-of-mutex-in-c-sharp


https://learn.microsoft.com/de-de/dotnet/api/system.threading.mutex?view=net-10.0


Basic statements, that are often used identically

switch (pid = fork())

https://man.freebsd.org/cgi/man.cgi?fork(2)

see all Google results for switch (pid = fork())

Last but not least,
limit patent (intelectual property) rights in time

Unlimited IP rights on patents would lead to monopols, which are dangerous for a developing innovative economy.

Pharma drugs have patent and Intelectual property right for some years, later generic pharma products are allowed to enter the market:

https://www.orionpharma.com/newsroom/all-news/articles/science-and-partnering/what-is-a-generic-medicine--and-what-is-good-to-know-about-it/
https://www.fda.gov/drugs/generic-drugs/generic-drugs-questions-answers
https://www.ema.europa.eu/en/glossary-terms/generic-medicine


Term of protection in Austria:
A patent is valid for a maximum of 20 years from the date of application.

2026-09-01

Mathemathische Modellierung

Angenommen es gibt diverse Dinge, die mit einander verknüpft sind und scharfe, unscharfe Zusammenhänge, wie diese auf einander wirken, dann wäre ein Tool nett, dass echt gut mathematisch modellieren kann.

Ich meine ein Tool, dass mehrere plausible mathematische Lösungsmodelle offenbart, sobald man diverse Daten und Formeln eingibt, nach heuristischer Priorität sortiert.

man kann ja wechselseitige Gleichgewichtssysteme durch unterschiedliche Methoden der Mathematik modellieren, wie

  • Polynome n-ten Grades
  • Simplex (lineare Optimierung)
  • Differenzengleichungen
  • Differntialgleichungen
  • Neuronale Netze
  • Gleichgewichtsgleichungen (mit oder ohne resusirven Elemente)
  • Geometrische Modellierung
  • ...
Dabei kann man scharfe oder unscharfe Scopes vorgeben, wie 

Ist wahrscheinlich,
  • dass die Anzahl der zugelassenen Kraftfahrzeuge im Normalfall nicht die Anzahl der Bürger eines Staates übersteigt.
  • dass es zumindest ¼ Geburten pro Jahr gibt im Vergleich zu Todesfällen
  • dass die Strahlkraft der Sonne langsam abnimmt (sehr kleines epsilon)
  • dass Photovoltaikanlagen an Effizienz minimal gewinnen (sehr kleines epsilon)
  • dass die Flussgeschwindigkeit der Flüsse abnimmt
  • dass Turbinen besser optimiert werden können, mehr als die Flußgeschwindigkeit der Flüsse abnimmt
  • dass Computer alle 5 Jahre die doppelte Prozessorleistung bei ¾ der ursprünglichen Eingangsleistung
  • dass man auf jeder neuen Prozessor Hardware nur ein Unix/Linux System innerhalb von 6 Monaten nach Launch hinbekommt....
  • ...
Weiters könnte man exakte Modellierung wählen, oder unscharfe, wo die Daten innerhalb einer gewissen größeres Epsilon Varianz, liegen dürfen.

Zusätzlich können semantiche und pragmastische Regeln eingeben werden, wo das Tool checkt,
Lebewesen => Fortpflanzung 99% Cloning 1% wahrscheinlich
HF Spektrum emitierende Objekte (Radioaktiv, Sterne, Pulsare, ...) => hängt von Masse des Objekts und Emissionsmenge (Halbwertszeit) ab.
Durch semantische Regeln kann das Tool erkennen, ob Datenfehler vorhanden sind, oder kritische ausufernde Datenreihen odeer Formeln als WARNING markieren.